SPF, DKIM ve DMARC: hangi sırayla kurulmalı?
E-posta doğrulama kayıtları birbirini tamamlar. Göndericilerinizi belirleyin, doğrulamayı test edin ve DMARC politikasını ölçerek devreye alın.
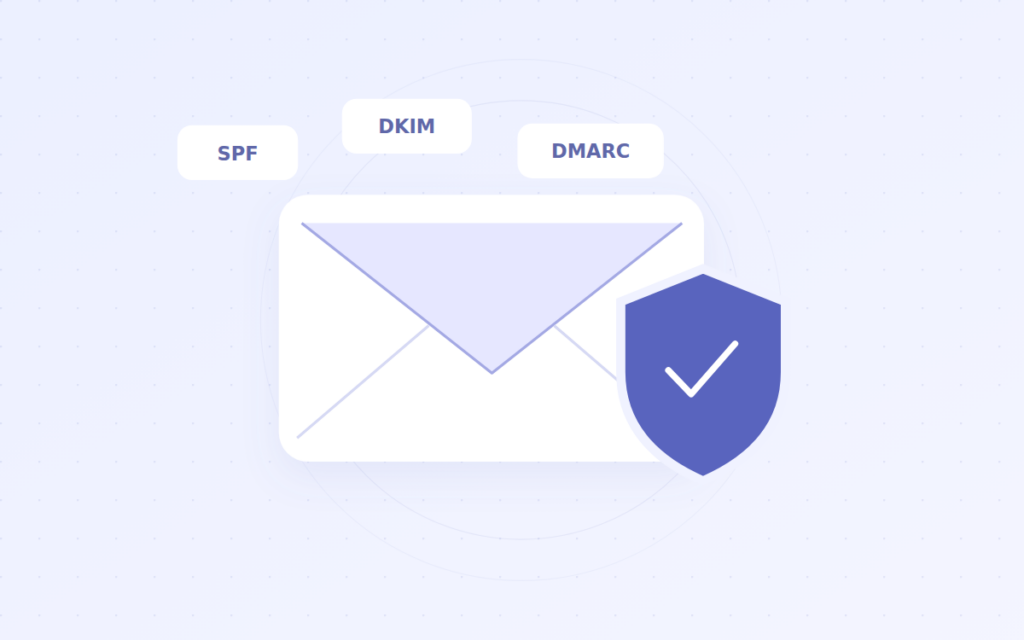
Alan adınızdan gönderilen e-postalar yalnızca posta kutunuzdan çıkmayabilir. Web sitesi formları, fatura sistemi, destek yazılımı ve kampanya hizmetleri de gönderim yapabilir. SPF, DKIM ve DMARC kurulumu bu kaynakların tamamını hesaba katmalıdır.
Önce gönderim yapan hizmetleri listeleyin
Kullandığınız posta sağlayıcısını, web sunucusunu ve üçüncü taraf uygulamaları listeleyin. Her hizmet için gönderen adresi, dönüş adresi ve desteklenen doğrulama yöntemlerini öğrenin. Unutulan bir faturalama veya form hizmeti, sıkı bir DMARC politikası sonrasında sorun yaşayabilir.
Bu kayıtlar tek başına gelen kutusuna teslim garantisi vermez. Gönderici itibarı, içerik, alıcı tercihleri ve teknik gönderim kuralları da sonucu etkiler.
SPF ile yetkili göndericileri tanımlayın
SPF, SMTP zarfındaki gönderen alan adı için hangi sunucuların yetkili olduğunu belirtir. Sağlayıcınızın önerdiği SPF değerini esas alın. Aynı ad üzerinde birden fazla SPF kaydı oluşturmak yerine, gerekli göndericileri tek bir geçerli politikada birleştirin.
Her include mekanizması sınırsız değildir. SPF değerlendirmesinde DNS sorgusu gerektiren mekanizmalar için bir sınır bulunur; gereksiz eski hizmetleri listede tutmak doğrulamayı bozabilir. Politikanızı değiştirdikten sonra test ederek sonucu kontrol edin.
DKIM imzasını hizmette etkinleştirin
DKIM, gönderilen mesaja alan adınızla ilişkilendirilen dijital bir imza ekler. Sağlayıcı size bir selector ve DNS kaydı verir. Bazıları TXT, bazıları CNAME kullanır; panelinizin istediği kayıt türüne uyun.
DNS kaydını eklemek her sağlayıcıda tek başına yeterli olmayabilir. Yönetim panelinde DKIM imzalamayı ayrıca etkinleştirin. Bir test iletisinin başlıklarında dkim=pass sonucunu ve imzalayan d= alan adını kontrol edin. Farklı gönderim hizmetleri farklı selector kullanabilir.
DMARC’ı önce gözlemleyin
DMARC, iletide görünen From alan adıyla SPF veya DKIM tarafından doğrulanan alan adının hizalanmasını değerlendirir. DMARC’ın geçmesi için hizalanmış SPF veya hizalanmış DKIM sonucundan en az biri başarılı olmalıdır.
Ad: _dmarc.example.com
Tür: TXT
Değer: v=DMARC1; p=none; rua=mailto:[email protected]
Bu temsili örnekte alan adını ve rapor adresini kendi değerlerinizle değiştirmelisiniz. Raporları alacak adresi önceden hazırlayın. Başka bir alan adındaki rapor hizmeti ek yetkilendirme DNS kaydı isteyebilir. p=none gözlem politikasıdır; alıcılardan DMARC nedeniyle karantina veya reddetme istemez.
Politikayı raporlara göre sıkılaştırın
Meşru göndericilerin tamamının doğrulandığını ve hizalandığını gördükten sonra quarantine veya reject politikasını değerlendirin. Tek bir başarılı test, tüm uygulamaların doğru çalıştığını kanıtlamaz. Fatura, form ve destek akışlarından ayrı örnekler alın.
Yönlendirme SPF sonucunu etkileyebilir; geçerli ve korunmuş bir DKIM imzası bu durumda yardımcı olabilir. Raporlarda gördüğünüz her başarısızlığı doğrudan saldırı olarak sınıflandırmadan önce kullanılan iletim yolunu inceleyin.
Kurulumu kayıt altına alın
- Hangi hizmetin hangi SPF mekanizmasını veya DKIM selector’ünü kullandığını not edin.
- Kapanan hizmetlerin yetkilerini kontrollü biçimde kaldırın.
- DNS değişikliklerinden sonra yeniden test yapın.
- Politika değişiklikleri için önceki değerleri ve geri dönüş adımını saklayın.
Kaynak: Google e-posta gönderen kuralları. Ekibiniz için hizmet seçeneklerini kurumsal e-posta sayfamızda inceleyebilirsiniz.