ACME Hesap Anahtarı ile Sertifika Anahtarı Neden Ayrı Değerlendirilir?
ACME otomasyonunda hesap anahtarı ve sertifika anahtarı aynı algoritmaları kullanabilse de birbirinin yerine geçmez. Hesap düzenini ve tekrar oluşturulan ön yüzlerde sertifika kullanımını bu ayrımı koruyarak planlayın.
Sertifika işlemleri otomatikleştirildiğinde, yapılandırmada birden fazla anahtar adı görmek kafa karıştırabilir. Özellikle aynı RSA veya ECDSA seçenekleri hem hesap anahtarları hem de sertifika anahtarları için kabul edildiğinde, bunların birbirinin yerine kullanılabileceği düşünülebilir. Let’s Encrypt’in açık sınırı farklıdır: hesap anahtarı, sertifika anahtarı olarak yeniden kullanılamaz. ACME hesap anahtarı ve sertifika anahtarı ayrımını korumak; hesap düzeni, anahtarların saklama bağlamı ve yeniden oluşturulan web ön yüzlerinin sertifika kullanımı konuşulurken daha net karar vermeyi sağlar.
Kısa özet
- Let’s Encrypt, hesap anahtarları ve sertifika anahtarları için aynı RSA ve ECDSA seçeneklerini kabul eder; ancak hesap anahtarı sertifika anahtarı olarak yeniden kullanılamaz.
- ACME’de tek hesap tüm yetkilendirmeler ve sertifika düzenlemeleri için kullanılabilir; müşteri başına ayrı hesap da oluşturulabilir.
- Bir sertifikanın abonesi, Let’s Encrypt’in CP/CPS ve Abone Sözleşmesine göre o sertifikanın özel anahtarını elinde tutan taraftır.
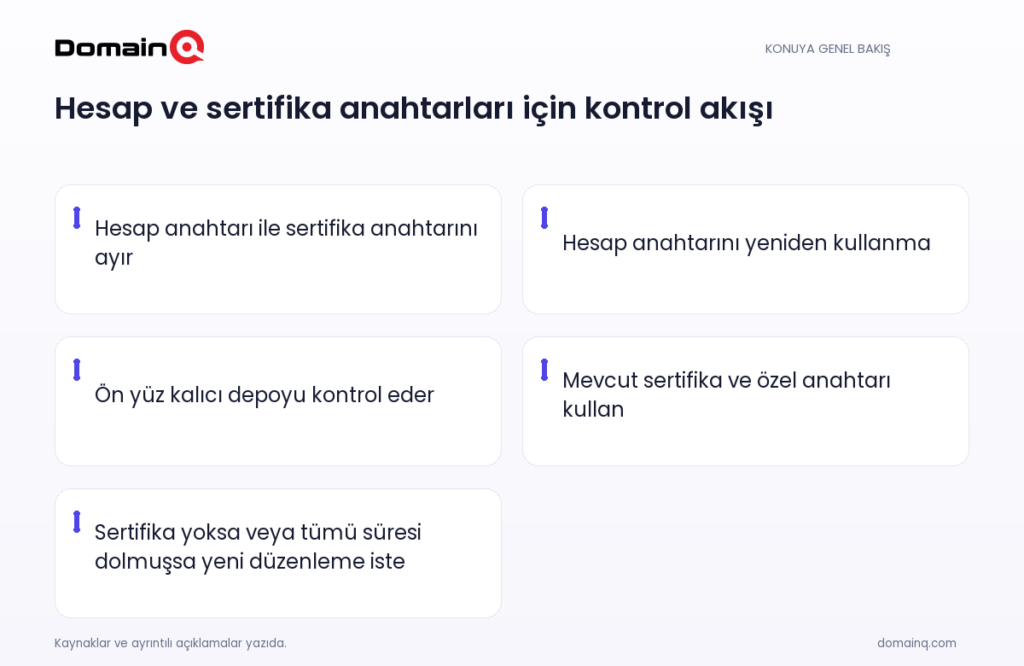
- Tekrar oluşturulan ön yüzler önce kalıcı depodaki sertifika ve özel anahtarı kullanmayı denemelidir. Yeni düzenleme yalnız sertifika yoksa veya mevcut sertifikaların tümü süresi dolmuşsa istenmelidir.
Aynı algoritmalar, aynı kullanım anlamına gelmez
Let’s Encrypt, hem hesap anahtarları hem de sertifika anahtarları için 2048, 3072 veya 4096 bit uzunluğunda RSA anahtarlarını kabul eder. P-256 ve P-384 ECDSA anahtarları da her iki anahtar türü için kabul edilir.
Bu ortak algoritma seçenekleri, iki anahtar türünün değiştirilebilir olduğu anlamına gelmez. Let’s Encrypt, hesap anahtarının sertifika anahtarı olarak yeniden kullanılamayacağını özellikle belirtir. Bu nedenle yapılandırmanızda veya anahtar envanterinizde hesap anahtarı ile sertifika anahtarını ayrı kayıtlar olarak ele almak gerekir.
Pratikte ilk kontrol basittir: Anahtarlarla ilgili bir değişiklik yapmadan önce bunun hesap anahtarını mı, sertifika anahtarını mı ilgilendirdiğini yazılı olarak belirleyin. Aynı anahtar algoritmasını kullanmaları, bu ayrımı kaldırmaz.
- Her iki anahtar türü için 2048, 3072 ve 4096 bit RSA kabul edilir.
- Her iki anahtar türü için P-256 ve P-384 ECDSA kabul edilir.
- Hesap anahtarı sertifika anahtarı olarak yeniden kullanılamaz.
Kaynak: [1]
Hesap düzeni için iki seçenek
ACME’de bir hesap, tüm yetkilendirmeler ve sertifika düzenlemeleri için kullanılabilir. Kaynakta belirtilen diğer seçenek ise müşteri başına bir hesap oluşturmaktır. Bu iki seçeneğin varlığı, hesap düzeninin baştan açıkça belirlenmesini önemli kılar.
Let’s Encrypt, bazı hosting sağlayıcılarının müşteri başına bir hesap kullanmak isteyebileceğini örnek verir. Aynı örnekte hesap anahtarlarının farklı bağlamlarda saklanması da yer alır. Amaç, bir hesap anahtarı ele geçirilirse bunun tüm müşteriler için sertifika düzenlenmesine imkân vermemesidir.
Örnek senaryo: Bir hizmet sağlayıcı, birden çok müşteri için sertifika düzenlemeleri yürütüyor olsun. Tüm yetkilendirmeler ve düzenlemeler için tek hesap kullanmayı seçebilir. Alternatif olarak her müşteri için ayrı hesap oluşturabilir. Müşteri başına hesap yaklaşımında, hesap anahtarlarını farklı bağlamlarda saklama seçeneği; bir hesap anahtarı ele geçirilirse etkinin tüm müşterilere yayılmasını önlemeye yönelik bir yaklaşım olabilir.
- Tek hesap, tüm yetkilendirmeler ve sertifika düzenlemeleri için kullanılabilir.
- Müşteri başına ayrı hesap oluşturulabilir.
- Bazı hosting sağlayıcıları, hesap anahtarı ele geçirilmesinin tüm müşteriler için düzenlemeye yol açmaması amacıyla anahtarları farklı bağlamlarda saklayabilir.
Kaynak: [1]
Sertifikanın özel anahtarını elinde tutan taraf
Let’s Encrypt’in CP/CPS ve Abone Sözleşmesinde, sertifikanın abonesinin o sertifikanın özel anahtarını elinde tutan taraf olduğu belirtilir. Bu ifade, sertifika özel anahtarını elinde tutan tarafın kaydını net tutmak için doğrudan bir dayanak sağlar.
Bu bilgiyi anahtar envanterine dikkatle yansıtabilirsiniz. Her sertifika için, özel anahtarı hangi tarafın elinde tuttuğunu ayrı bir kayıt olarak yazın. Bu kayıt, hesap anahtarını sertifika anahtarı olarak yeniden kullanmama kuralıyla birlikte değerlendirilmelidir.
Burada kaynakta belirtilen sınırı korumak önemlidir: Abone tanımı, sertifikanın özel anahtarını elinde tutan tarafa dayanır. Bu nedenle envanterde açık ve gözlemlenebilir bilgiyi, yani özel anahtarı elinde tutan tarafı kaydetmek; belirsiz adlandırmalar yerine daha anlaşılır bir yöntemdir.
- Sertifikanın abonesi, sertifikanın özel anahtarını elinde tutan taraftır.
- Her sertifika için özel anahtarı elinde tutan tarafı kaydedin.
- Bu kaydı hesap anahtarına ilişkin kayıttan ayrı tutun.
Kaynak: [1]
Tekrar oluşturulan ön yüzlerde mevcut sertifikayı önce kullanın
Ön yüz, ziyaretçilerin bağlandığı web katmanı olarak düşünülebilir. Aynı web sitesi için yeni ön yüzlerin tekrar tekrar oluşturulduğu altyapılarda, Let’s Encrypt bu ön yüzlerin önce kalıcı depodaki sertifikayı ve özel anahtarı kullanmayı denemesini belirtir.
Yeni sertifika düzenlemesi için kaynakta iki durum verilir: Sertifika yoksa veya mevcut sertifikaların tümü süresi dolmuşsa yeni düzenleme istenebilir. Bu ifade, her yeniden oluşturma olayını tek başına yeni sertifika isteme nedeni saymamayı gerektirir.
Örnek senaryo: Aynı web sitesine hizmet veren bir ön yüz kaldırılıp yeniden oluşturuluyor olsun. Yeni ön yüz önce kalıcı depoda sertifika ve özel anahtar olup olmadığını kontrol eder ve bunları kullanmayı dener. Sertifika yoksa ya da mevcut sertifikaların tümü süresi dolmuşsa yeni sertifika düzenlemesi ister. Bu akış, hesap anahtarının sertifika anahtarı olarak yeniden kullanılamayacağı kuralını değiştirmez.
- Tekrar oluşturulan ön yüz önce kalıcı depodaki sertifika ve özel anahtarı kullanmayı denemelidir.
- Yeni düzenleme, sertifika yoksa istenebilir.
- Yeni düzenleme, mevcut sertifikaların tümü süresi dolmuşsa istenebilir.
Kaynak: [1]
Uygulanabilir bir kayıt ve kontrol düzeni kurun
Anahtarlarla ilgili karışıklığı azaltmak için elinizdeki kayıtları iki başlık altında gözden geçirin: Hesap anahtarları ve sertifika anahtarları. Her kaydın hangi başlıkta olduğunu açıkça belirtin. Hesap anahtarını sertifika anahtarı olarak kullanmaya çalışmayın.
Birden çok müşteri için işlem yürütülüyorsa, tek hesap veya müşteri başına hesap seçeneklerinden hangisinin kullanıldığını kaydedin. Müşteri başına hesap kullanılıyorsa, hesap anahtarlarının farklı bağlamlarda saklanıp saklanmadığını da gözden geçirin. Kaynakta bu yaklaşım, bir hesap anahtarı ele geçirilirse tüm müşteriler için sertifika düzenlenmesini önlemeye yönelik bir seçenek olarak verilir.
Son olarak, ön yüzlerin tekrar oluşturulduğu bir altyapıda kalıcı depodaki sertifika ve özel anahtar kullanımını kontrol edin. Yeni düzenleme kararını kaynakta verilen eşikle sınırlı tutun: Sertifika yoksa veya mevcut sertifikaların tümü süresi dolmuşsa.
- Anahtar kayıtlarını hesap anahtarı ve sertifika anahtarı olarak ayırın.
- Hesap anahtarını sertifika anahtarı olarak yeniden kullanmayın.
- Tek hesap veya müşteri başına hesap düzenini kaydedin.
- Her sertifika için özel anahtarı elinde tutan tarafı kaydedin.
- Yeni ön yüzlerin kalıcı depodaki sertifika ve özel anahtarı önce kullanmayı denediğini doğrulayın.
Kaynak: [1]
Uygulama kontrol listesi
- Hesap anahtarlarını ve sertifika anahtarlarını ayrı kayıtlarda listeleyin.
- Hesap anahtarını sertifika anahtarı olarak yeniden kullanmayın.
- Kullanılan hesap düzenini tek hesap veya müşteri başına hesap olarak kaydedin.
- Müşteri başına hesap kullanılıyorsa hesap anahtarlarının saklama bağlamlarını gözden geçirin.
- Her sertifika için özel anahtarı elinde tutan tarafı kaydedin.
- Tekrar oluşturulan ön yüzlerin önce kalıcı depodaki sertifika ve özel anahtarı kullanmayı denediğini doğrulayın.
- Yeni sertifika düzenlemesini yalnız sertifika yoksa veya mevcut sertifikaların tümü süresi dolmuşsa isteyin.
ACME hesap anahtarı ile sertifika anahtarı, aynı RSA ve ECDSA seçenekleri kabul edilse bile birbirinin yerine kullanılamaz. ACME’de tek hesap veya müşteri başına hesap kullanılabilir; bazı sağlayıcılar hesap anahtarı ele geçirilmesinin tüm müşterileri etkilemesini önlemek amacıyla anahtarları farklı bağlamlarda saklayabilir. Sertifika tarafında ise abone, özel anahtarı elinde tutan taraftır. Tekrar oluşturulan ön yüzlerde önce kalıcı depodaki sertifika ve özel anahtar kullanılmalı; yeni düzenleme yalnız sertifika yoksa veya mevcut sertifikaların tümü süresi dolmuşsa istenmelidir.
Sık sorulan sorular
Hesap anahtarı sertifika anahtarı olarak kullanılabilir mi?
Hayır. Let’s Encrypt, hesap anahtarları ve sertifika anahtarları için aynı RSA ve ECDSA seçeneklerini kabul etse de hesap anahtarının sertifika anahtarı olarak yeniden kullanılamayacağını belirtir.
Tek bir ACME hesabı tüm sertifika düzenlemeleri için kullanılabilir mi?
Evet. ACME’de tek hesap, tüm yetkilendirmeler ve sertifika düzenlemeleri için kullanılabilir. Alternatif olarak müşteri başına ayrı hesap da oluşturulabilir.
Yeni oluşturulan her ön yüz yeni sertifika istemeli mi?
Hayır. Ön yüz önce kalıcı depodaki sertifikayı ve özel anahtarı kullanmayı denemelidir. Yeni düzenleme yalnız sertifika yoksa veya mevcut sertifikaların tümü süresi dolmuşsa istenmelidir.