DNSSEC’te Güven Zinciri Hangi Noktalardan Oluşur?
DNSSEC doğrulaması tek bir kayda dayanmaz. Güven çapasıyla başlayan DNSKEY ve DS bağlantıları, imzalı DNS verisine giden bir kimlik doğrulama zinciri oluşturur.
Bir alan adı için DNSSEC etkinleştirildiğinde DNSKEY ve DS adlarıyla karşılaşabilirsiniz. Ancak bu bilgilerin tek tek görünmesi, bir DNS yanıtının doğrulanabildiğini tek başına anlatmaz. Doğrulayan çözümleyicinin, önceden bildiği bir başlangıç noktasından imzalı DNS yanıtına uzanan bağlantıyı kurabilmesi gerekir. DNSSEC güven zinciri bu bağlantının yapısını açıklar. Bu konu bir kesintiyi teşhis etmek veya kayıt değiştirme adımlarını sıralamak için değildir. Amaç, güvenin DNS hiyerarşisi boyunca nasıl ilerlediğini kavramsal olarak ayırt etmektir. Temel yapı; güven çapası, DNSKEY ve DS kayıt kümeleri ile sonunda istenen DNS verisini imzalayan anahtar arasındaki ilişkiden oluşur.
Kısa özet
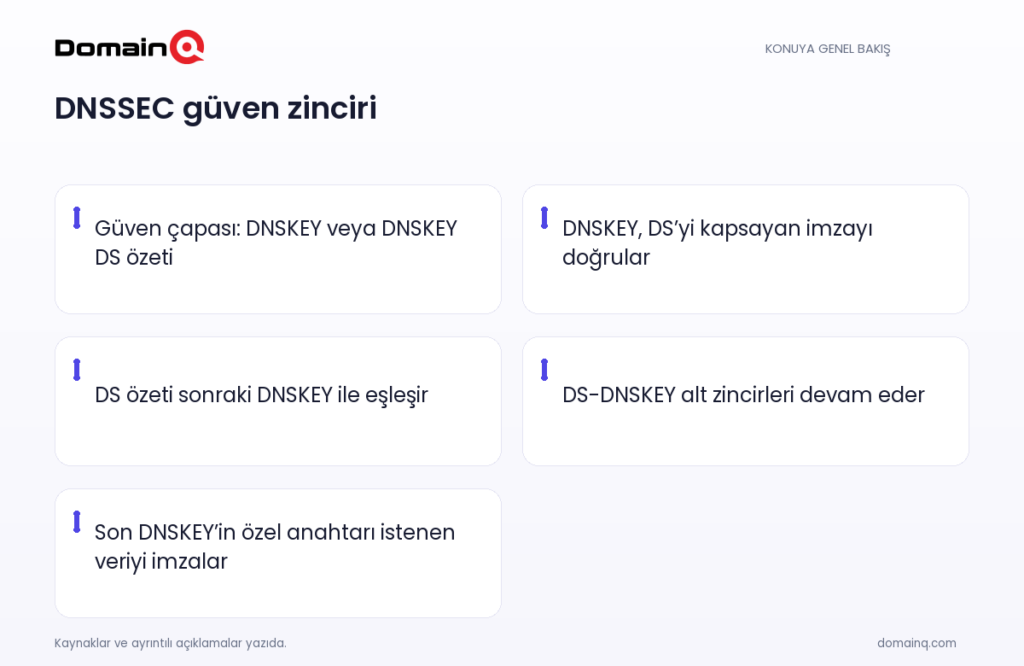
- DNSSEC güven zinciri, DNSKEY ve DS kayıt kümelerinin dönüşümlü olarak yer aldığı imzalı veri zinciridir.
- Doğrulayan çözümleyici, zinciri yapılandırılmış bir güven çapasıyla başlatır.
- DNSKEY, DS kayıt kümesini kapsayan imzayı doğrular; DS içindeki özet başka bir DNSKEY ile eşleşir.
- Zincir, karşılık gelen özel anahtarı istenen DNS verisini imzalayan DNSKEY ile sona erer.
- Üst bölgede ilgili DS bağlantısı bulunmayan imzalı ve devredilmiş bölge, güvenlik adasıdır.
Güven zinciri tek bir kayıttan ibaret değildir
RFC 4033, kimlik doğrulama zincirini DNSKEY ve Delegation Signer olarak adlandırılan DS kayıt kümelerinin dönüşümlü dizisi olarak tanımlar. Bu, imzalı verilerden oluşan bir zincirdir ve zincirdeki her bağlantı bir sonraki bağlantıya kefil olur. Bu nedenle DNSSEC’i yalnızca bir DS veya DNSKEY kaydının varlığı üzerinden değerlendirmek yeterli bir kavramsal yaklaşım değildir.
Kaynakta tipik kimlik doğrulama zinciri DNSKEY ardından sıfır veya daha fazla DS-DNSKEY alt zinciri ve son olarak bir RRset olarak gösterilir. Buradaki yıldız işareti, DS-DNSKEY alt zincirinin hiç bulunmayabileceğini ya da birden çok kez tekrarlanabileceğini ifade eder.
Bu yapıda DNSKEY ile DS aynı işi yapmaz. DNSKEY, DS kayıt kümesini kapsayan imzayı doğrulamak için kullanılır. İmzanın doğrulanması, DS kayıt kümesinin kimliğinin doğrulanmasını sağlar. DS ise başka bir DNSKEY’in özetini içerir. Çözümleyici, DS içindeki özeti ilgili DNSKEY ile eşleştirerek sonraki anahtarı doğrular.
- Zincir, DNSKEY ve DS kayıt kümelerinin dönüşümlü dizisidir.
- DNSKEY, DS kayıt kümesini kapsayan imzayı doğrulamak için kullanılır.
- DS, başka bir DNSKEY’in özetini içerir.
- DS özeti ile DNSKEY eşleşmesi, zincirde sonraki anahtara ilerlemeyi sağlar.
Kaynak: [1]
Başlangıç noktası: güven çapası
Doğrulayan ve güvenlik farkındalığı olan bir çözümleyici, doğrulama zincirine rastgele bir yerden başlamaz. Güven çapası, çözümleyicide yapılandırılmış bir DNSKEY veya bir DNSKEY’in DS özetidir. Çözümleyici, imzalı DNS yanıtına ulaşan kimlik doğrulama zincirini bu bilinen genel anahtar ya da özet ile kurmaya başlar.
Bu başlangıç önemlidir çünkü çözümleyici sonradan öğrendiği genel anahtarları, daha önce bilinen bir kimlik doğrulama anahtarına kadar takip eder. Bu bilinen anahtar çözümleyicide yapılandırılmış olabilir; ayrıca daha önce öğrenilmiş ve doğrulanmış da olabilir. RFC 4033, bu nedenle çözümleyicinin en az bir güven çapasıyla yapılandırılması gerektiğini belirtir.
Kısaca, zincirin güvenilirliği alan adının adından kendiliğinden doğmaz. Çözümleyicinin kabul ettiği bir başlangıç bilgisi ile hedefteki imzalı yanıt arasında kurulabilen kimlik doğrulama bağlantısına dayanır.
- Güven çapası, yapılandırılmış bir DNSKEY veya DNSKEY’in DS özetidir.
- Çözümleyici zinciri bu başlangıç noktasından inşa eder.
- Çözümleyicinin en az bir güven çapasıyla yapılandırılması gerekir.
Kaynak: [1]
DNSKEY ve DS bağlantısı nasıl ilerler?
Zincirdeki temel hareket iki ayrı ilişkiye dayanır. İlk olarak bir DNSKEY, DS kayıt kümesini kapsayan imzayı doğrular. Bu işlem DS bilgisinin kimliğinin doğrulanmasına imkân verir. Ardından DS kayıt kümesindeki özet, başka bir DNSKEY ile eşleşir. Böylece çözümleyici, bir sonraki DNSKEY bağlantısına geçebilir.
Örnek senaryo: Kök DNSKEY kayıt kümesinin example. için DS kayıt kümesini doğruladığını düşünün. Burada kök DNSKEY, example. DS kayıt kümesini kapsayan imzayı doğrulamak için kullanılır. example. DS kayıt kümesindeki özet de example. DNSKEY kayıtlarından biriyle eşleşir. Bu, kökten example. bölgesinin anahtarına doğru ilerleyen bağlantının örneğidir.
Bu ilişki, gerektiği kadar DS-DNSKEY alt zinciri boyunca devam edebilir. Her aşamada soru aynıdır: DS kayıt kümesini kapsayan imza hangi DNSKEY ile doğrulanıyor ve DS içindeki özet hangi DNSKEY ile eşleşiyor? Zinciri anlamak için kayıt adlarını tek başına ezberlemek yerine bu iki bağlantıyı ayırmak daha yararlıdır.
- DNSKEY, DS kayıt kümesini kapsayan imzayı doğrular.
- Doğrulanan DS, başka bir DNSKEY’in özetini sunar.
- Özetin ilgili DNSKEY ile eşleşmesi sonraki bağlantıyı kurar.
- Bu düzen, sıfır veya daha çok DS-DNSKEY alt zinciri içerebilir.
Kaynak: [1]
Zincirin sonu imzalı DNS verisine nasıl ulaşır?
RFC 4033’e göre zincir sonunda, karşılık gelen özel anahtarı istenen DNS verisini imzalayan bir DNSKEY bulunur. Başka bir deyişle çözümleyicinin izlediği DNSKEY ve DS bağlantıları, sonunda istenen veriyi imzalayan özel anahtarla ilişkili DNSKEY’e ulaşır.
Burada özel anahtarın zincirdeki rolünü doğru ayırmak gerekir. Kaynak, zincirin sonunda özel anahtarın kendisini değil, o özel anahtara karşılık gelen DNSKEY’i tarif eder. Özel anahtar, istenen DNS verisini imzalayan taraftır; çözümleyicinin kurduğu doğrulama yolu ise DNSKEY ve DS kayıt kümeleri üzerinden anlatılır.
Bu nedenle DNSSEC güven zinciri, yalnızca bir anahtarın veya bir özetin kontrolü değildir. Güven çapasıyla başlayan, DS kayıt kümelerini kapsayan imzaların doğrulanması ve DS özetlerinin sonraki DNSKEY’lerle eşleşmesi üzerinden ilerleyen bir imzalı veri zinciridir.
- Zincirin sonunda bir DNSKEY bulunur.
- Bu DNSKEY’in karşılık gelen özel anahtarı istenen DNS verisini imzalar.
- Zincir, güven çapası ile imzalı veri arasındaki doğrulama yoludur.
Kaynak: [1]
Güvenlik adası: imzalı olmak neden tek başına yeterli değildir?
Güvenlik adası, imzalı ve devredilmiş olmasına rağmen devreden üst bölgesinde o bölgenin DNSKEY kayıtlarından birinin özetini içeren DS kaydı bulunmayan bölgedir. Bu durumda devreden üst bölgeden ilgili bölgeye uzanan bir kimlik doğrulama zinciri yoktur.
Bu tanım, imzalı olma ile üst bölgeden doğrulanabilme arasındaki farkı gösterir. Bir bölgenin imzalı olması mümkündür; fakat üst bölgedeki DS bağlantısı yoksa kaynakta tanımlanan zincir, o bölgeye kadar devam etmez.
RFC 4033’e göre güvenlik adasından veya onun altındaki bölgelerden gelen yanıtlar, kimlik doğrulama anahtarları DNS protokolü dışındaki güvenilir bir yolla doğrulanmadıkça doğrulanamaz. Örnek olarak, devredilmiş bir bölge imzalı olabilir ve DNSKEY kayıtlarına sahip olabilir; ancak üst bölgede bu DNSKEY’lerden birinin özetini taşıyan DS kaydı yoksa, bu örnek tanımdaki güvenlik adası durumunu gösterir. Bu yalnızca kavramsal bir örnektir; belirli bir alan adı yapılandırmasının teşhisi değildir.
- Güvenlik adasında üst bölgede ilgili DNSKEY özetini taşıyan DS kaydı yoktur.
- İmzalı olmak, üst bölgeden bir kimlik doğrulama zinciri bulunduğu anlamına gelmez.
- DNS dışı güvenilir anahtar doğrulaması olmadan ada yanıtları doğrulanamaz.
Kaynak: [1]
Uygulama kontrol listesi
- DNSSEC doğrulamasını, çözümleyicideki güven çapasıyla başlayan bir zincir olarak değerlendirin.
- DNSKEY’in DS kayıt kümesini doğrudan değil, onu kapsayan imzayı doğruladığını ayırın.
- DS kaydının başka bir DNSKEY’in özetini içerdiğini ve bu özetin DNSKEY ile eşleştiğini kontrol mantığında ayrı tutun.
- Zincirin sonunda, karşılık gelen özel anahtarı istenen DNS verisini imzalayan DNSKEY bulunduğunu dikkate alın.
- İmzalı ve devredilmiş bir bölgeyi değerlendirirken, üst bölgede ilgili DNSKEY özetini içeren DS bağlantısı olup olmadığını düşünün.
- Bu üst bağlantı yoksa güvenlik adası tanımını ve DNS dışı güvenilir anahtar doğrulaması gereğini dikkate alın.
DNSSEC güven zinciri, çözümleyicideki güven çapasıyla başlar. DNSKEY, DS kayıt kümesini kapsayan imzayı doğrular; DS içindeki özet sonraki DNSKEY ile eşleşir. Bu bağlantılar gerektiği kadar devam eder ve sonunda karşılık gelen özel anahtarı istenen DNS verisini imzalayan DNSKEY’e ulaşır. Üst bölgedeki DS bağlantısı yoksa, imzalı ve devredilmiş bir bölge güvenlik adası olabilir.
Sık sorulan sorular
DNSSEC güven zincirinde güven çapası nedir?
Güven çapası, doğrulayan çözümleyicide yapılandırılmış bir DNSKEY veya bir DNSKEY’in DS özetidir. Çözümleyici, imzalı DNS yanıtına giden kimlik doğrulama zincirini bu başlangıç bilgisiyle kurar.
DNSKEY, DS kayıt kümesini nasıl doğrular?
DNSKEY, DS kayıt kümesini kapsayan imzayı doğrulamak için kullanılır. Bu imza doğrulaması, DS kayıt kümesinin kimliğinin doğrulanmasını sağlar. DS içindeki özet de başka bir DNSKEY ile eşleşir.
Güvenlik adası nedir?
Güvenlik adası, imzalı ve devredilmiş olduğu hâlde devreden üst bölgede kendi DNSKEY kayıtlarından birinin özetini içeren DS kaydı bulunmayan bölgedir. Anahtarları DNS dışındaki güvenilir bir yöntemle doğrulanmadıkça bu adanın yanıtları doğrulanamaz.
Kaynaklar
[1] rfc4033.txt