RDAP Yanıtında Alan Adı Bilgisi Neden Sınırlı Görünebilir?
RDAP yanıtında bir alanın görünmemesi, tek başına kayıt olmadığı anlamına gelmez. Veri kapsamını, yetkilendirmeyi ve sorgulanan nesne türünü birlikte değerlendirin.
Bir alan adını RDAP ile sorguladığınızda beklediğiniz bir tarih, kişi bilgisi ya da ad sunucusu ayrıntısı görünmeyebilir. Bu durum kolayca “kayıt yok” veya “alan adıyla ilgili sorun var” şeklinde yorumlanabilir. Ancak RDAP yanıtı, sorgulanan nesneye ve sunucunun yayımlama politikasına göre oluşturulur. Bu nedenle RDAP yanıtında eksik alan adı bilgisi gördüğünüzde önce verinin kapsamını değerlendirmek daha güvenli bir yaklaşımdır.
Kısa özet
- RDAP sunucuları, zorunlu olmayan kayıt verisi üyelerini kendi politikalarına göre yanıttan çıkarabilir.
- Alan adı, ad sunucusu ve varlık bilgileri RDAP modelinde ayrı nesne sınıflarıdır.
- Bir alanın görünmemesi, kayıt bulunmadığı sonucuna varmadan önce sorgu türü, yetkilendirme ve yanıt kapsamı değerlendirilmelidir.
Kısa cevap: Görünmeyen alan her zaman eksik kayıt değildir
RDAP, kayıt sisteminden bilgi sunmak için kullanılan bir protokoldür. Yanıttaki JSON nesnesinde her olası kayıt verisinin bulunacağı varsayılmamalıdır. Standart, RDAP istemcilerinin tanımlanan kayıt verisi üyelerinin yanıtta bulunmamasına hazırlıklı olmasını söyler. Sunucu, zorunlu olmayan veya isteğe bağlı üyeleri kendi politikalarına göre çıkarabilir.
Bu yüzden bir tarih, iletişimle ilgili veri veya başka bir ayrıntı yoksa, ilk sonuç “bu veri kayıt sisteminde yok” olmamalıdır. Daha temkinli sonuç şudur: Bu veri, bu sorgunun yanıtında yayımlanmamıştır. Kayıt verisinin varlığı ile bir yanıt içinde gösterilmesi aynı şey değildir.
- Yanıtta olmayan bir üye, sunucunun yayımlamadığı isteğe bağlı bir kayıt verisi olabilir.
- Bir alanı değerlendirmeden önce hangi nesnenin sorgulandığını doğrulayın.
- Yalnız görünür alanlara dayanarak kayıt hakkında kesin hüküm vermeyin.
Kaynak: [2]
Önce sorgunun hangi nesneye ait olduğunu kontrol edin
RDAP veri modelinde alan adları, ad sunucuları ve varlıklar ayrı nesne sınıflarıdır. Bu ayrım önemlidir: Bir alan adı yanıtında ad sunucusuna veya varlığa ait bir ayrıntının görünmemesi, o ayrı nesnenin kaydının bulunmadığını tek başına göstermez.
Alan adı bilgisi için sorgu yolu domain/alan-adi biçimindedir ve alan adı tam nitelikli alan adı olarak kullanılır. Ad sunucusu bilgisi ise nameserver/ad-sunucusu-adi biçimindeki ayrı sorguyla alınır. Dolayısıyla domain/example.com yanıtını okuyup, doğrudan bir nameserver sorgusunun döndürebileceği tüm bilgileri bu yanıtta beklemek doğru olmaz.
Örnek senaryo: example.com için alan adı sorgusu yapıyorsunuz ve belirli bir ad sunucusu hakkında beklediğiniz ayrıntıyı göremiyorsunuz. Bu, ad sunucusunun mutlaka bulunmadığını göstermez. Önce örnekteki alan adı nesnesi ile ad sunucusu nesnesinin farklı sorgu konuları olduğunu ayırın; ardından gerekiyorsa ad sunucusunu kendi sorgu yoluyla inceleyin.
Alan adı ile ad sunucusu arasındaki bu ayrımı daha ayrıntılı ele alan RDAP Nameserver Bilgisi Alan Adı Delegasyonuyla Nasıl Okunur? yazısı, ayrı nesne sorgularını yorumlarken yararlı bir sonraki adımdır.
- Alan adı sorgusu: domain/alan-adi
- Ad sunucusu sorgusu: nameserver/ad-sunucusu-adi
- Alan adı, ad sunucusu ve varlıklar aynı nesne sınıfı değildir.
Yetkilendirme, görünen veri kapsamını değiştirebilir
RDAP yanıtının kapsamı isteği yapan istemcinin yetkilendirme düzeyinden etkilenebilir. Özellikle rdapConformance kimlikleri bakımından standart, yardım isteği dışındaki yanıtların yalnız yanıtı oluşturmak için kullanılan özellikleri içereceğini; dönen kimlik kümesinin istemci yetkilendirmesine göre değişebileceğini belirtir.
Standart ayrıca, yetkilendirme nedeniyle bir nesnenin kısaltıldığının remarks içinde belirtilmesine örnek verir. Bu açıklamada bazı kayıt verilerinin verilmemiş olabileceği ve tümünü görmek için uygun yetkilendirme bilgilerinin kullanılması gerektiği söylenir. Böyle bir açıklama gördüğünüzde, görünmeyen alanı doğrudan silinmiş ya da hiç oluşturulmamış kabul etmeyin.
Pratikte yanıtı okurken remarks alanında yetkilendirme nedeniyle kısaltma açıklaması olup olmadığına bakın. Ardından aynı yanıtın hangi erişim koşullarında alındığını kayıt altına alın. Bu kontrol, farklı erişim düzeylerinde görülen yanıtları karşılaştırırken daha dikkatli yorum yapmanıza yardımcı olur.
- remarks içinde yetkilendirme nedeniyle kısaltma açıklaması arayın.
- rdapConformance listesinin erişim düzeyine göre değişebileceğini dikkate alın.
- Görünür veri ile kayıt sistemindeki tüm veriyi eşitlemeyin.
Kaynak: [2]
Lookup ve arama yanıtlarını birbirine karıştırmayın
Tek bir nesne için yapılan lookup sorgusunun olumlu yanıtı, sorgunun konusu olan JSON nesnesidir. Buna karşılık, birden çok nesne aramasının olumlu yanıtı bulunan JSON nesnelerini içeren bir dizi taşır. Yanıt biçimini doğru tanımak, beklediğiniz bilginin tek bir nesne ayrıntısı mı yoksa arama sonuçları içindeki bir nesne mi olduğunu anlamanıza yardım eder.
Bu ayrım özellikle birden çok sonuç içeren yanıtları incelerken önemlidir. Bir arama sonucundaki her nesnede aynı üyelerin görünmesini beklemek yerine, her nesneyi kendi yayımlanmış kapsamıyla okuyun. İstemci veya kullandığınız araç da yanıtın lookup mı, çoklu nesne araması mı olduğunu doğru ele almalıdır.
- Tek nesne lookup yanıtı: sorgunun konusu olan JSON nesnesi.
- Çoklu nesne arama yanıtı: bulunan JSON nesnelerini içeren dizi.
- Yanıt türünü belirlemeden alan eksikliği yorumu yapmayın.
Kaynak: [2]
Standart dışı alanlar ve status-events ayrımı
Bir RDAP sunucusu standartta belirtilmeyen JSON üyeleri ekleyebilir; istemcilerin tanımadıkları üyeleri yok sayması önerilir. Bu nedenle sağlayıcıya özgü bir alanın görünmesi, standart üyelerinin her yanıtta zorunlu olarak bulunacağı anlamına gelmez. Yanıtı işlerken tanınmayan alanı hata saymak veya bu alandan standart için genel bir zorunluluk çıkarmak doğru değildir.
Ayrıca status ile events alanlarını aynı tür bilgi gibi okumayın. Status, kayıtlı nesnenin durumunu gösteren bir dizidir. Events ise nesne örneğinde gerçekleşmiş olayları temsil eder. Biri nesnenin durumunu, diğeri olayları anlatır; birinin görünmesi veya görünmemesi diğerinin yerini tuttuğu anlamına gelmez.
Bu ayrımı uygularken RDAP’te Alan Adı Durumu ve Kayıt Olayları Nasıl Ayrılır? başlıklı rehber, status ve events alanlarını ayrı sorularla değerlendirmenize yardımcı olabilir.
- Tanınmayan JSON üyeleri standart dışı ekler olabilir.
- status, kayıtlı nesnenin durumunu belirtir.
- events, nesne örneğinde gerçekleşmiş olayları temsil eder.
Kaynak: [2]
Yanıtı yorumlamak için uygulanabilir sıra
RDAP çıktısında bir bilgi görünmediğinde, önce sonuç hakkında kesin bir ifade yazmak yerine inceleme sırasını sabitleyin. Bu sıra, yalnız görünen ya da görünmeyen tek bir anahtara dayanarak yanlış sonuç çıkarmayı azaltır.
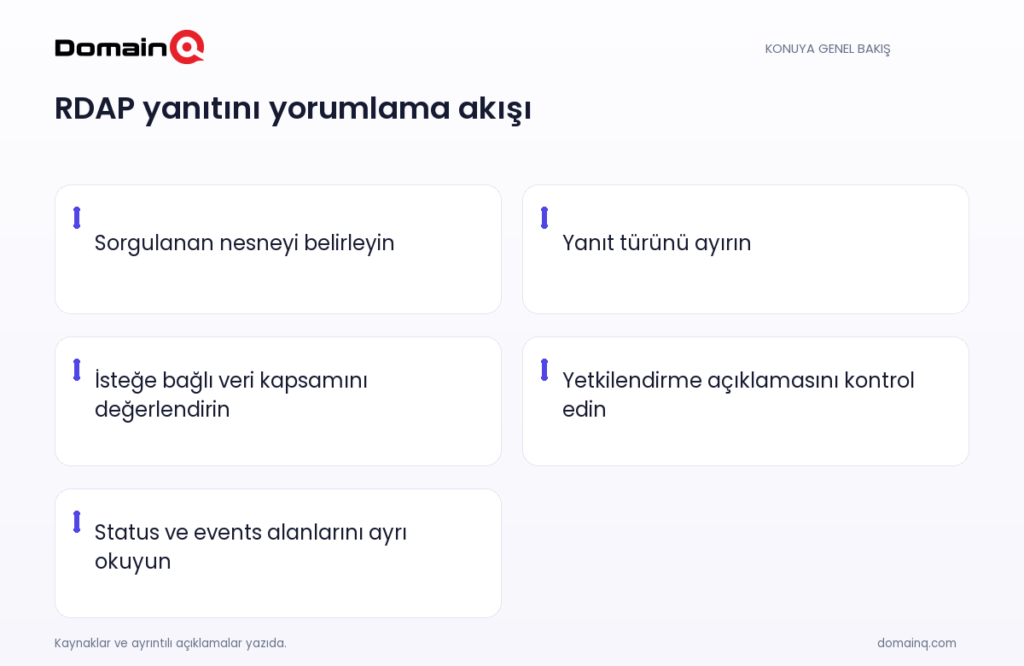
Önce sorgu yolunu kontrol edin: Alan adı mı, ad sunucusu mu sorgulandı? Sonra yanıtın tek nesne lookup sonucu mu, yoksa birden çok nesne araması mı olduğunu belirleyin. Ardından zorunlu olmayan üyelerin sunucu politikasıyla çıkarılabileceğini hesaba katın. remarks içinde yetkilendirme nedeniyle kısaltma bilgisi varsa bunu ayrıca not edin. Son olarak, sağlayıcıya özgü tanınmayan alanları standart alanlarla karıştırmadan status ve events verisini kendi amaçlarına göre okuyun.
- Sorgu konusunu belirleyin: domain, nameserver veya başka bir nesne.
- Yanıt türünü ayırın: tek nesne lookup veya çoklu nesne araması.
- İsteğe bağlı üyelerin yayımlanmamış olabileceğini değerlendirin.
- remarks içindeki yetkilendirme açıklamalarını kontrol edin.
- status ile events alanlarını ayrı yorumlayın.
Uygulama kontrol listesi
- Alan adı için domain/alan-adi, ad sunucusu için nameserver/ad-sunucusu-adi sorgu yolunun kullanıldığını doğrulayın.
- Görünmeyen alanın isteğe bağlı kayıt verisi olabileceğini dikkate alın.
- Yanıtın tek nesne lookup sonucu mu yoksa çoklu nesne araması mı olduğunu kontrol edin.
- remarks içinde yetkilendirme nedeniyle kısaltma açıklaması arayın.
- rdapConformance kimliklerinin istemci yetkilendirmesine göre değişebileceğini not edin.
- Standart dışı JSON üyelerini standart üyelerle karıştırmayın.
- status ve events alanlarını aynı bilgi türü olarak yorumlamayın.
RDAP yanıtındaki boşluklar, tek başına bir kaydın bulunmadığını kanıtlamaz. Yanıtın hangi nesne için üretildiği, verinin isteğe bağlı olup olmadığı, yetkilendirme nedeniyle kısaltılıp kısaltılmadığı ve yanıtın lookup ya da arama sonucu olması birlikte değerlendirilmelidir. Bu yaklaşım, alan adı verisini daha sakin ve doğru yorumlamanıza yardımcı olur.
Sık sorulan sorular
RDAP yanıtında bir iletişim bilgisi görünmüyorsa kayıt yok mu demektir?
Hayır. RDAP sunucuları zorunlu olmayan veya isteğe bağlı kayıt verisi üyelerini kendi politikalarına göre yanıttan çıkarabilir. Ayrıca yetkilendirme nedeniyle bazı kayıt verileri verilmemiş olabilir.
Alan adı yanıtında ad sunucusu ayrıntısı görememek ne anlama gelir?
Alan adları ve ad sunucuları RDAP modelinde ayrı nesne sınıflarıdır. Alan adı yanıtında görünmeyen ad sunucusu bilgisi için, gerekirse nameserver/ad-sunucusu-adi biçimindeki ayrı sorguyu değerlendirin.
status ve events alanları birbirinin alternatifi midir?
Hayır. status kayıtlı nesnenin durumunu gösterir; events ise nesne örneğinde gerçekleşmiş olayları temsil eder.
Kaynaklar
[1] rfc9082.txt
[2] rfc9083.txt